
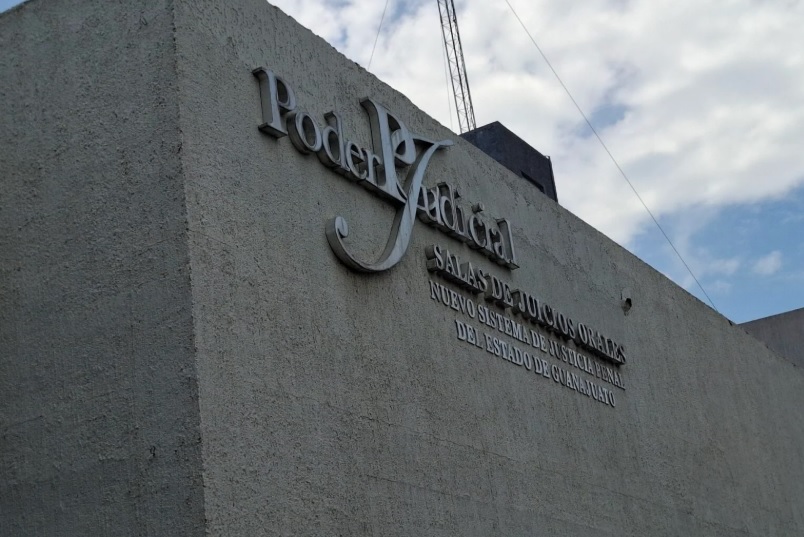
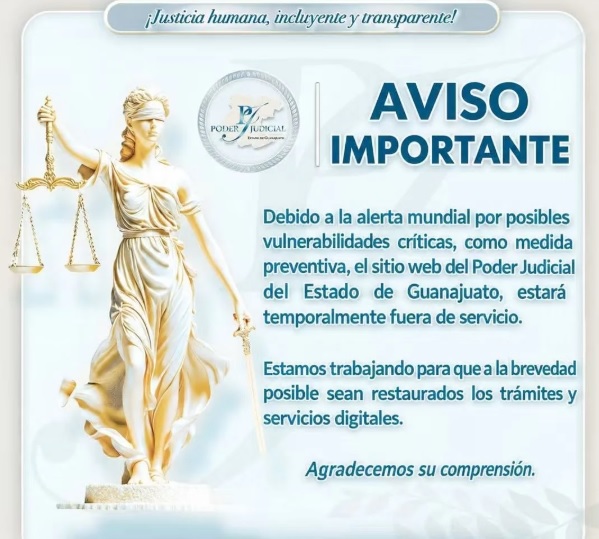
El sitio del Poder Judicial de Guanajuato permanece temporalmente fuera de servicio por una alerta internacional de ciberseguridad. La institución tomó esta medida preventiva ante posibles vulnerabilidades críticas en el lenguaje de programación PHP.
Mediante un comunicado publicado el miércoles 21 de octubre, informó que trabaja para restablecer los servicios digitales a la brevedad. Sin embargo, no estableció una fecha para recuperar el funcionamiento del portal.
La suspensión busca proteger los sistemas institucionales y evitar posibles riesgos informáticos. Hasta el momento, la institución no informó sobre algún ataque o filtración de información.
Suspende Poder Judicial su sitio por vulnerabilidades en PHP
El Poder Judicial de Guanajuato explicó que la decisión responde a una alerta mundial sobre posibles fallas de seguridad. Por ello, determinó desconectar temporalmente su plataforma mientras atiende las recomendaciones correspondientes.
La medida afecta el acceso al sitio del Poder Judicial, donde se ofrecen distintos trámites y servicios digitales. No obstante, el comunicado no especificó cuáles operaciones quedaron interrumpidas.
Además, la institución agradeció la comprensión de las personas usuarias y aseguró que trabaja para restablecer la plataforma. Tampoco precisó cuánto tiempo permanecerá fuera de servicio.
Dos fallas críticas encendieron las alertas internacionales
PHP es un lenguaje de programación utilizado para desarrollar sitios web y aplicaciones digitales. Funciona principalmente en los servidores y permite procesar información, administrar usuarios y conectar plataformas con bases de datos.
La alerta internacional surgió tras identificar dos vulnerabilidades críticas que podrían permitir ataques informáticos. Estas fallas, identificadas como CVE-2026-109618 y CVE-2026-109619, recibieron una calificación de gravedad de 9.2 sobre 10.
De acuerdo con los riesgos identificados, un atacante podría ejecutar código malicioso de manera remota en servidores vulnerables. Esto podría facilitar accesos no autorizados, robo de información o modificaciones en sitios web afectados.
Actualizaciones buscan corregir las fallas de seguridad
Ante el riesgo, los desarrolladores de PHP publicaron actualizaciones correctivas el 21 de octubre. Por ello, los administradores deben revisar las versiones instaladas y aplicar los parches de seguridad correspondientes.
La alerta también involucra potencialmente a plataformas como WordPress, Drupal y Joomla. Estos sistemas de gestión de contenidos utilizan PHP para operar, por lo que también requieren revisiones de seguridad.
También lee: Pausa PT acuerdos con Morena rumbo a elecciones 2027
Sin embargo, mantener actualizado WordPress no garantiza por sí solo la protección del servidor. También es necesario verificar la versión de PHP y las medidas de seguridad implementadas por el proveedor de alojamiento.
Gobiernos de Europa también desconectan sus portales
La alerta provocó suspensiones preventivas en plataformas gubernamentales y organismos públicos de distintos países europeos. Entre ellos se encuentran Países Bajos, Finlandia, Francia, Alemania y Bélgica.
Las medidas también alcanzaron servicios educativos, sanitarios y otras plataformas institucionales. En algunos casos, las autoridades desconectaron sus portales mientras instalaban las actualizaciones necesarias.
Por su parte, Cloudflare advirtió sobre intentos de explotación de las vulnerabilidades y anunció ajustes en sus sistemas de protección. La empresa busca bloquear posibles ataques contra servicios expuestos a internet.